
セキュリティ
MCP環境におけるセキュリティ脅威と脆弱性:5つの領域から見る防御策
AIエージェントと外部ツールを接続するModel Context Protocol(MCP)の脅威を分析した論文を解説。ツール汚染や認証不備の実例から、開発現場で求められる防御策を整理します。
AIエージェントと外部ツールを接続するModel Context Protocol(MCP)の脅威を分析した論文を解説。ツール汚染や認証不備の実例から、開発現場で求められる防御策を整理します。
Gitコミット署名の導入から検証までを追跡した研究を解説。署名自体は容易な一方、検証手順の難しさや鍵管理の誤解から、形だけの運用では攻撃の検知が困難になる課題を明らかにします。
ブリガムヤング大学の研究チームが111サイトを対象にパスキーのUXと実装の一貫性を調査。基本機能は収束する一方、再認証や自動入力、アプリ連携などのサポート機能に大きなばらつきが判明しました。

OSSの脆弱性報告が年91.5%で急増する一方、修正対応は年1,650件前後で停滞しています。3万件超の分析と10種類のLLMによるCI/CD検知の検証結果を解説します。
脅威インテリジェンスとセキュア設計パターンを結ぶフレームワークを検証した研究を紹介。LLMによる設計推論の精度や偏りの傾向を解説します。
AIが生成したバグ修正パッチのセキュリティ影響をCodeQLで分析した研究を解説。95%以上で新たな問題が混入するリスクとCIでの検証の重要性を紹介します。
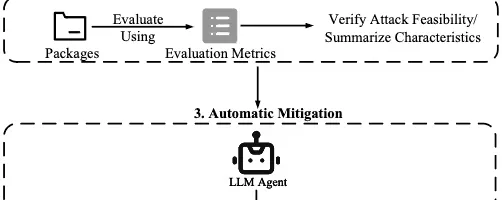
AIが実在しないパッケージ名を提示するハルシネーション攻撃のリスクを、107個の擬似パッケージをnpmに公開して検証した研究を解説。人間による誤インストールの実態や防衛策を解説します。

100万Webサイトの認証方式とFIDO2の普及状況、実装精度を多角的に分析した研究論文を解説します。パスワード認証の根強さと、FIDO2導入サイトにおける暗号チャレンジ再利用などのセキュリティ上の課題を明らかにします。

OSSの依存関係に潜む脆弱性に対し、開発者はどのように対処しているのでしょうか。2026年の調査資料に基づき、開発者のセキュリティ意識、対応プロセス、言語エコシステムの境界における課題について詳しく解説します。
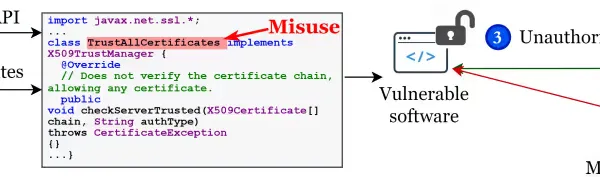
GitHub CopilotがセキュリティAPI利用に与える影響をプロの開発者44名を対象に調査。機能的な正確性は大幅に向上した一方、セキュリティ上の誤用は改善されず、開発者の過信という課題が明らかになりました。
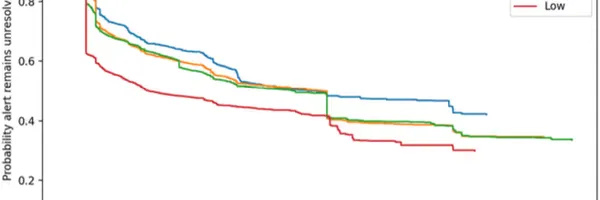
航空企業における4万件超のGitHub Advanced Securityアラートを分析した論文から、深刻度が高い脆弱性ほど修正が遅れ、却下されやすいという「逆転現象」と実務上の対策を解説します。
LLMのコード生成でテスト駆動開発(TDD)はセキュリティや品質の向上に有効か?最新の研究に基づき、標準プロンプティングとの比較実験結果を解説。TDDの制約がセキュリティ不備を誘発するリスクや、開発実務における注意点を紹介します。